场景 1
主被叫模式 · 点对点密钥共享
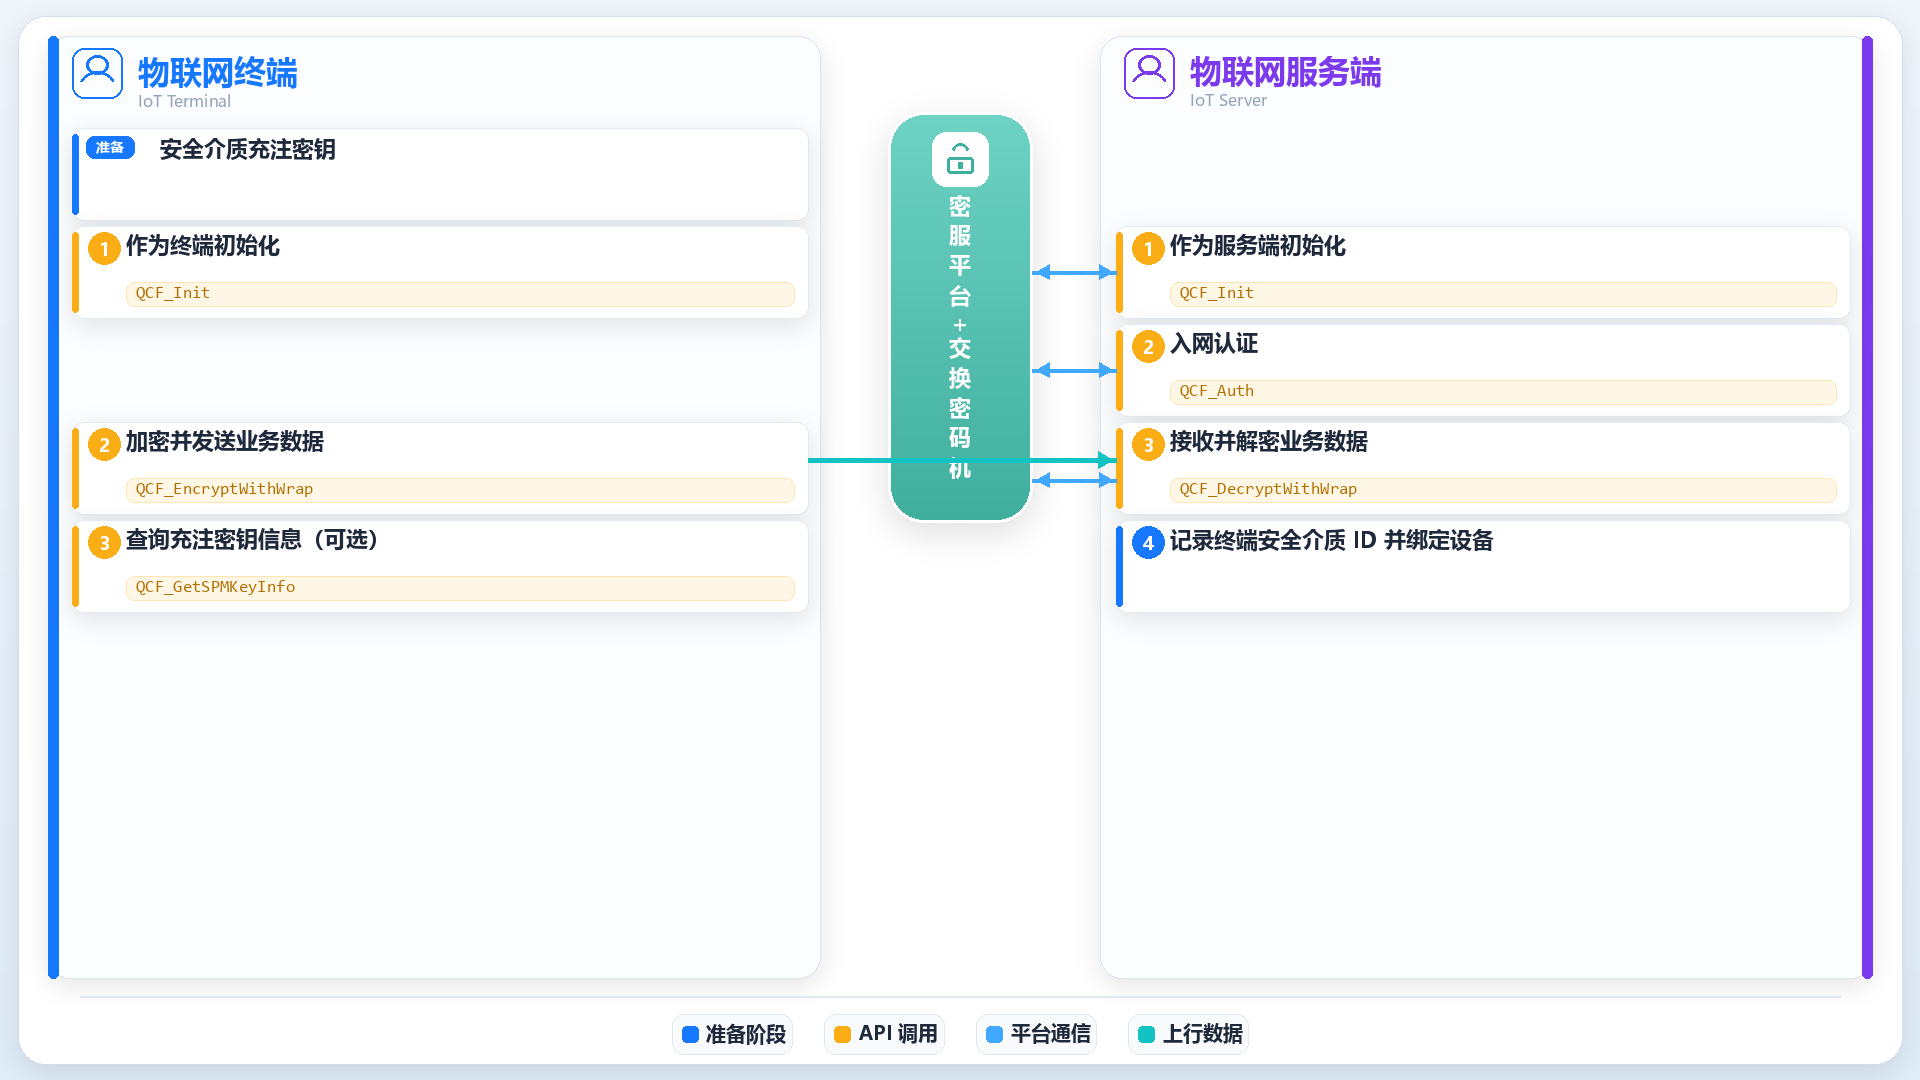
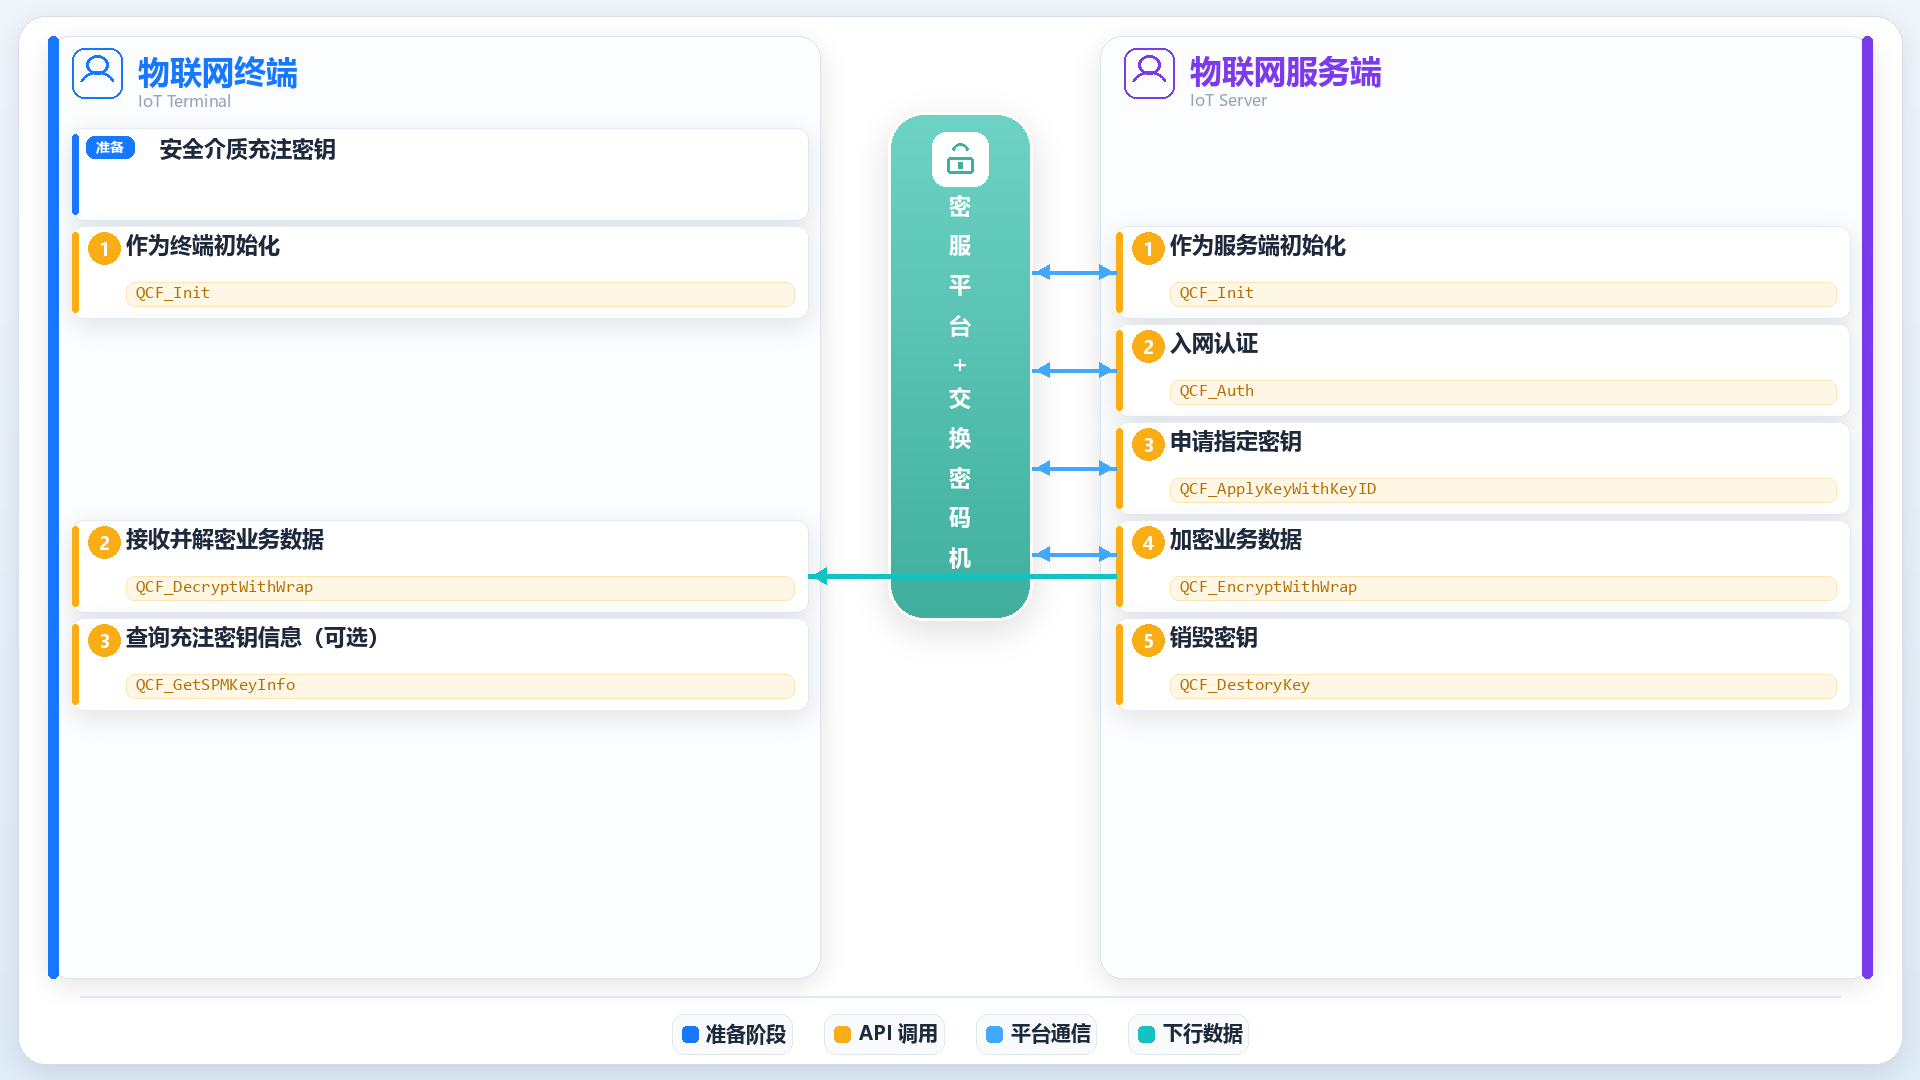
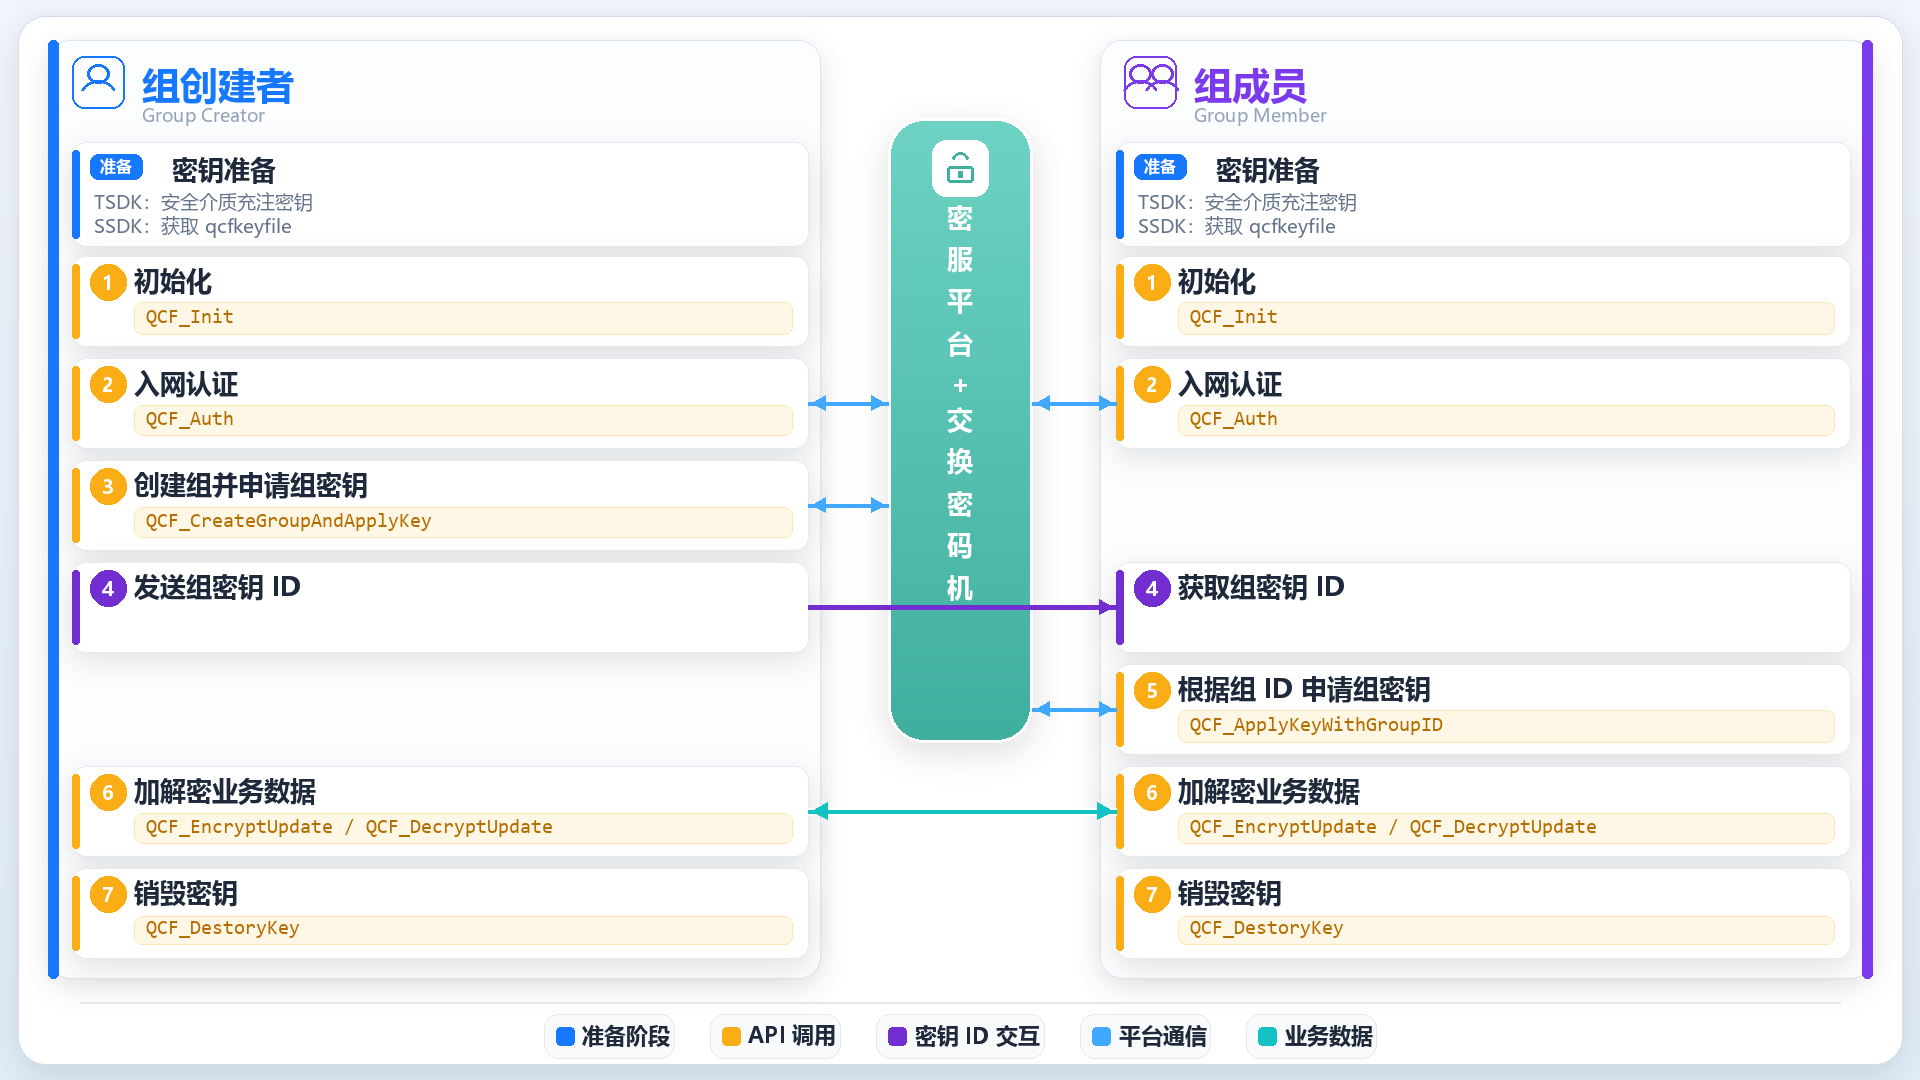
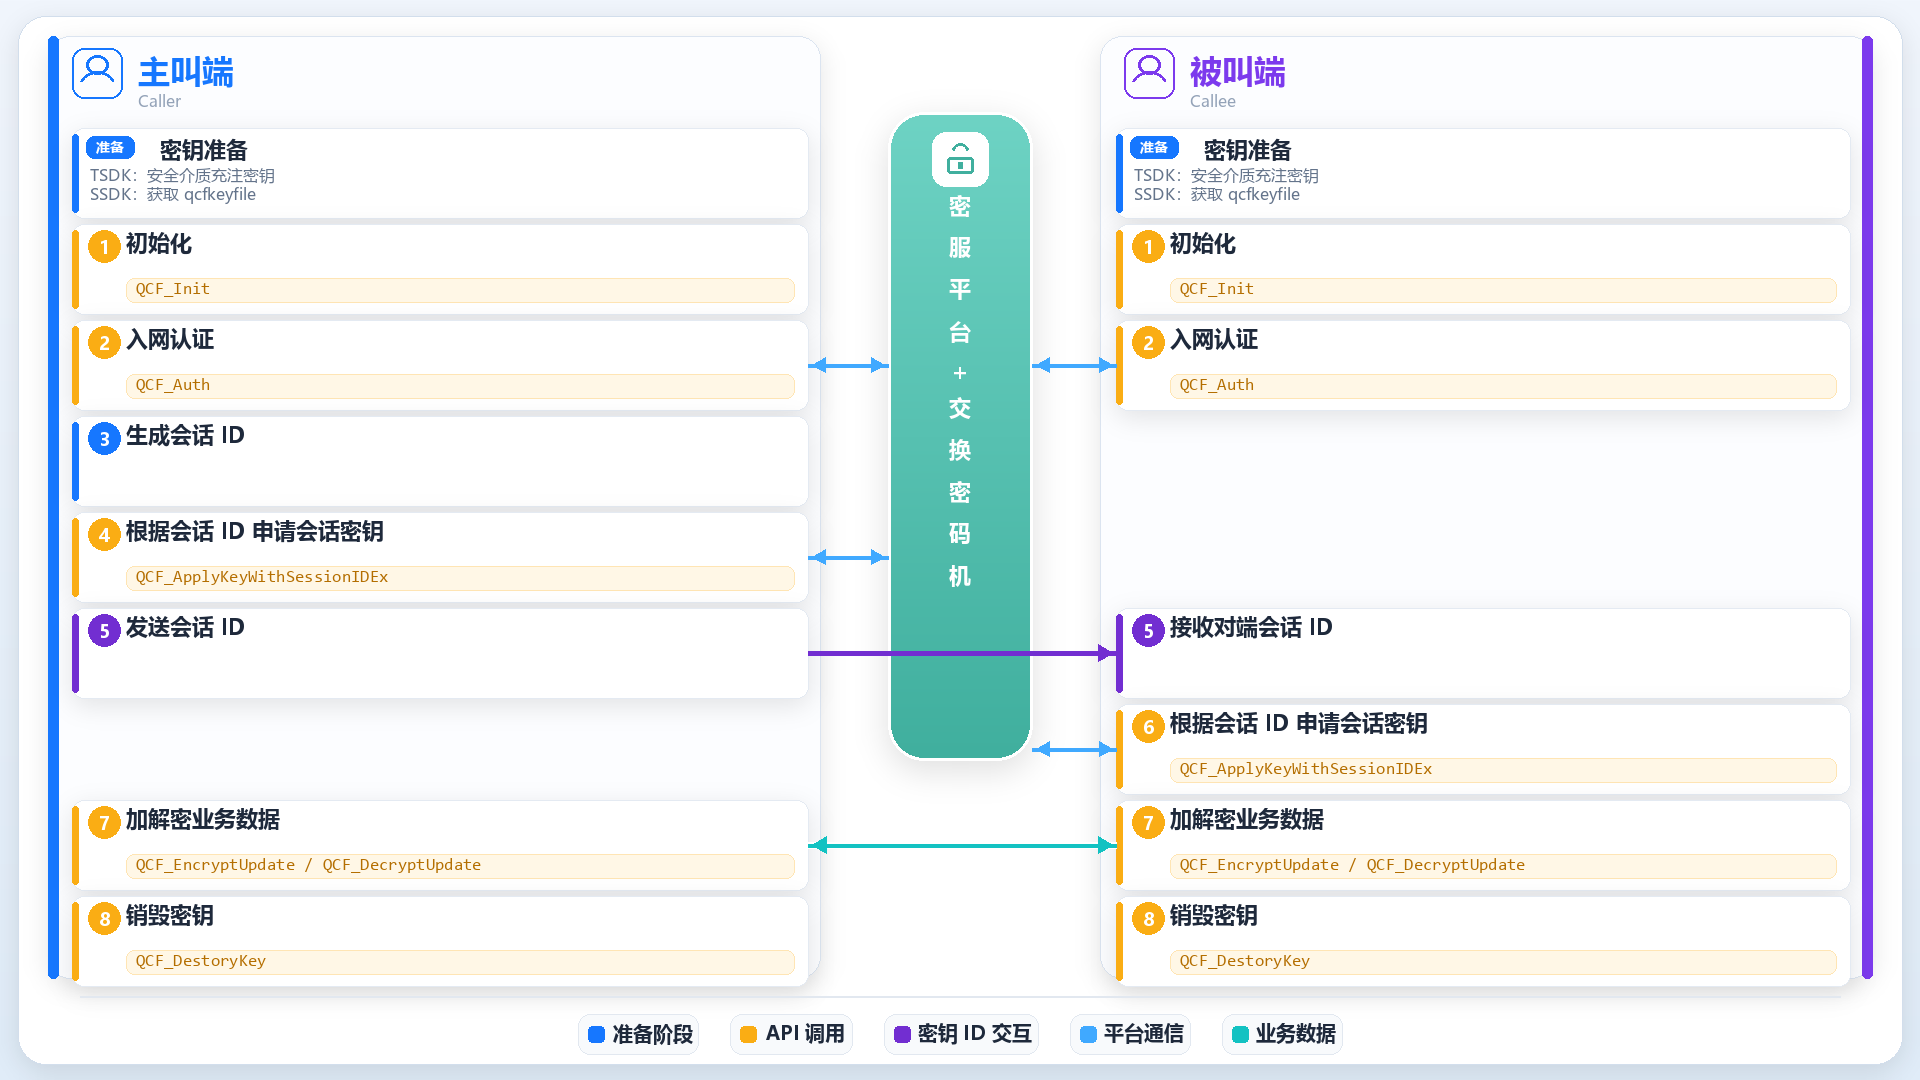
适用于两个设备之间的会话密钥共享,参与双方可以是两个终端、两个业务服务器、或一个终端 + 一个业务服务器。 主叫端先向密服平台申请会话密钥并通知被叫端(携带相同会话ID),被叫端再发起申请——由于会话ID相同, 平台识别为同一业务密钥请求,向双方下发相同的业务密钥(加密下发,SDK 自动解密)。
- 会话ID由应用生成,最大 32 字符,两端必须一致且不可复用
- 加解密方向可互换,密钥使用是本地过程,与平台无关
- 用完即销毁:内存仓库默认最多 64 个密钥句柄,只申请不销毁会导致仓库满
- 需长期保存可用 QCF_ExportKey 导出,导出后 SDK 自动销毁内存密钥
SaaS 平台结合点
- 每次密钥申请经序列号门控校验并计次扣费,配额耗尽即拒绝(fail-closed)
- 密话密信(im_av)模块的端到端加密即基于此模式,按通话/消息密钥次数计费
- 管理后台实时查看密钥配额消耗与计费统计,支持按租户分账
主要涉及接口
QCF_Init
QCF_Auth
QCF_ApplyKeyWithSessionID
QCF_EncryptUpdate
QCF_DecryptUpdate
QCF_DestoryKey
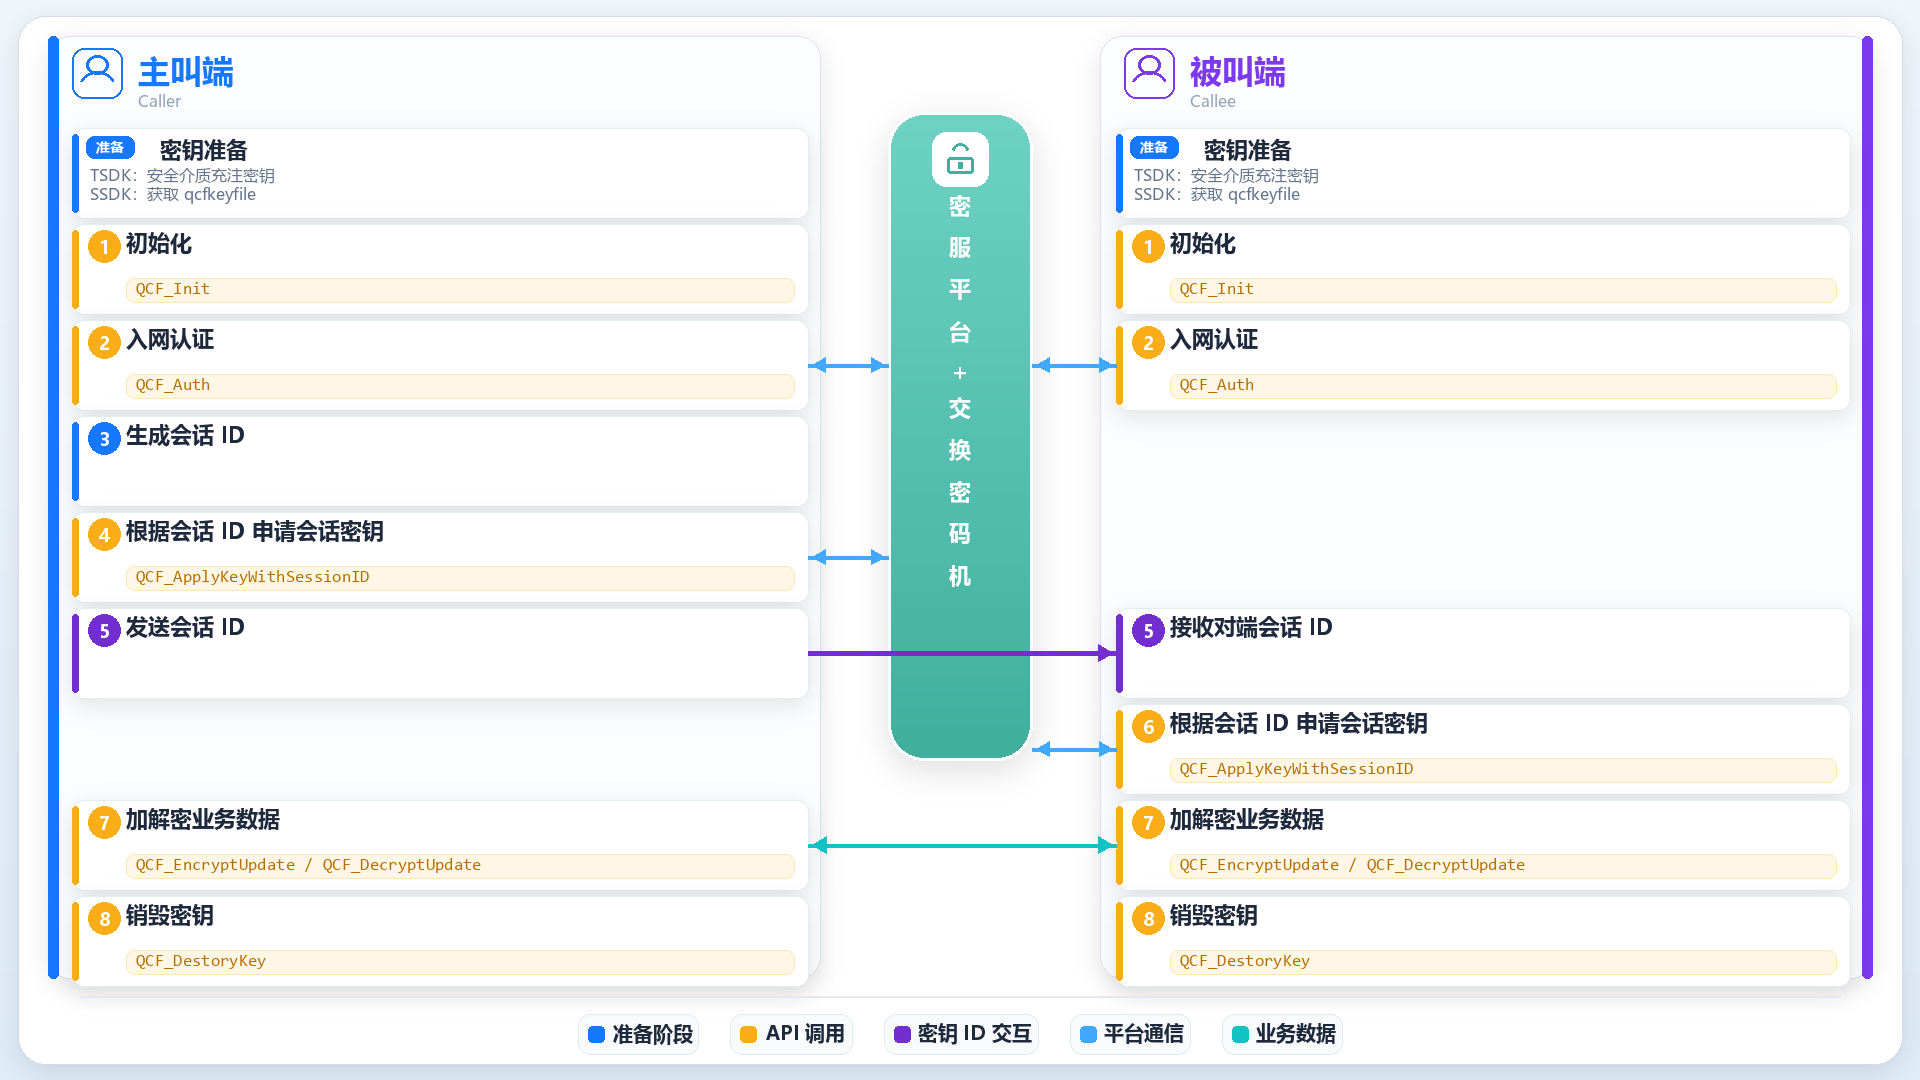
主被叫模式:双方携带相同会话ID向密服平台申请,获得共享会话密钥
延伸:业务服务器批量获取密钥
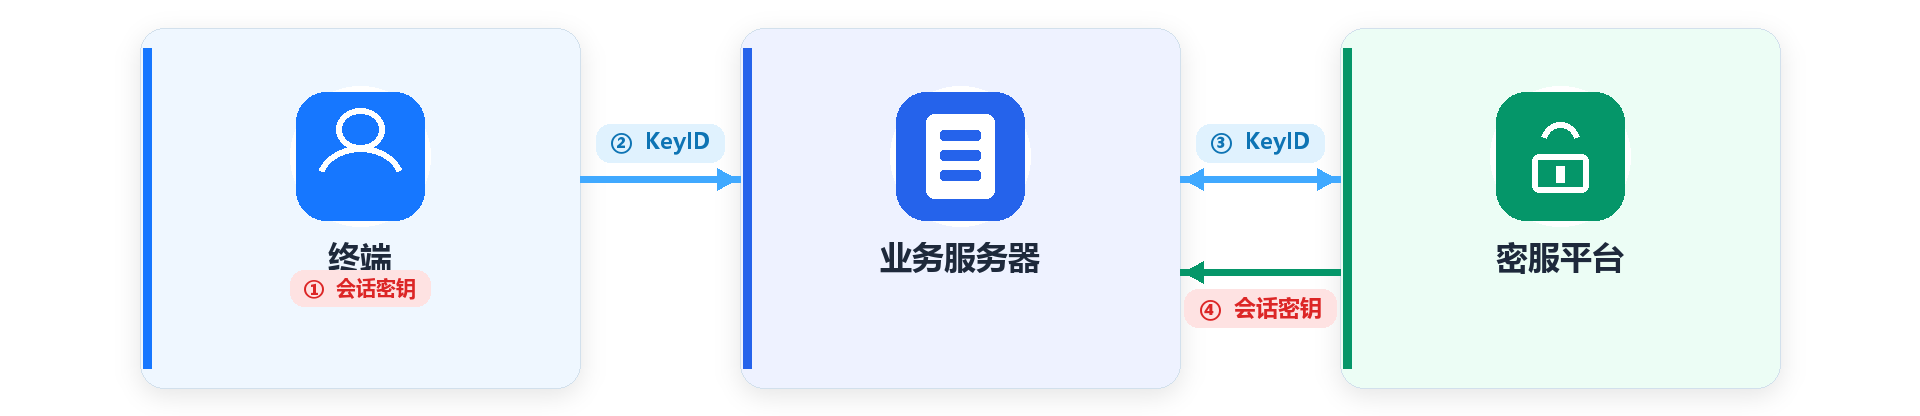
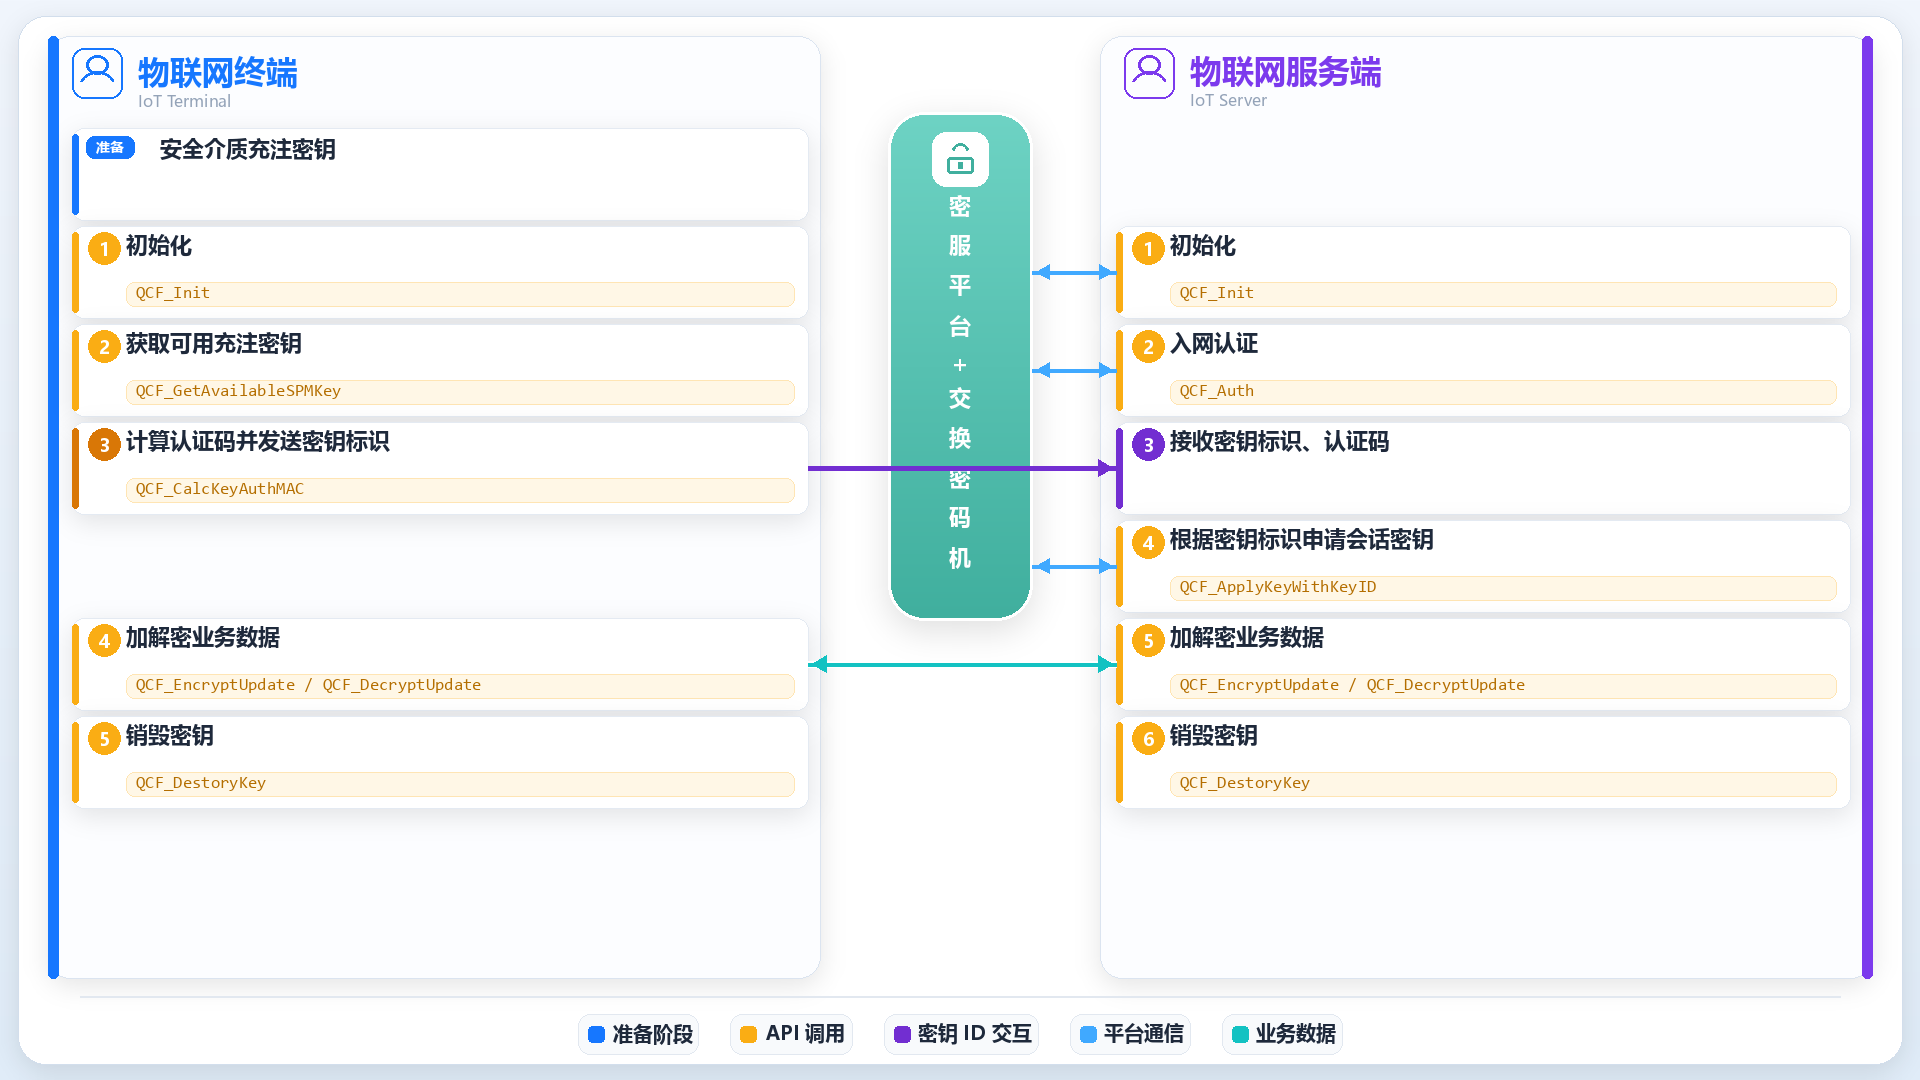
终端数量多、密钥更新频繁时,业务服务器可一次性向平台申请一大块会话密钥(最多 1MB)自行管理, 后续按 keyID(密钥标识 + 起始位置 + 长度)分发给终端,终端凭 keyID 向平台申请对应密钥, 长时间无需再次批量申请。强烈建议启用认证码,确保只有指定终端能用该 keyID 取到密钥。
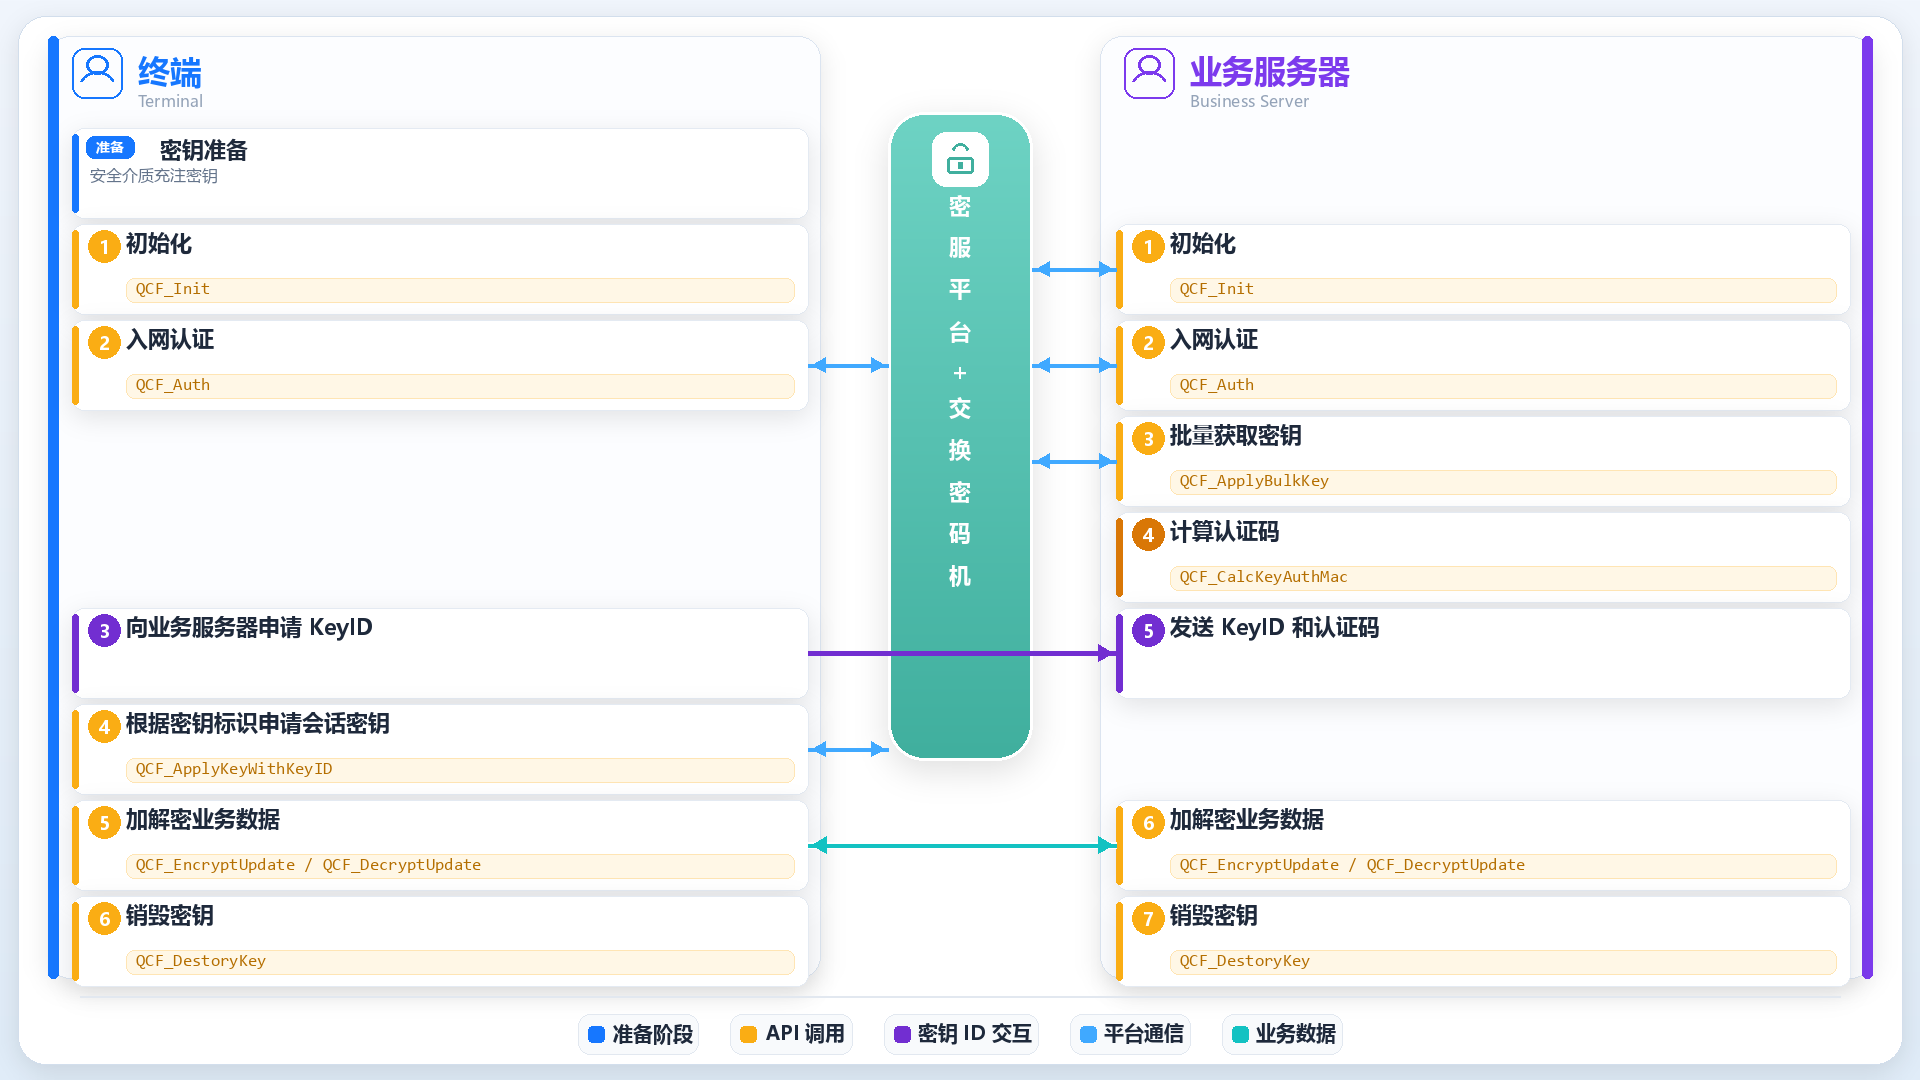
批量获取:服务器申请大块密钥,终端凭 keyID 获取对应会话密钥
- 密钥明文由业务服务器自行管理,记录每块密钥的分配对象、起始位置与长度
- 一块密钥可分发给多台业务服务器,流程相同
- SaaS 平台侧仅需一次批量申请计费,大幅降低高频小申请的配额压力
QCF_ApplyBulkKey
QCF_ApplyKeyWithKeyID
QCF_CalcKeyAuthMAC